




Система за сигурност на информацията
Система за сигурност на информацията
Системата е достъпна през всякакъв вид устройства с цел постоянна проследимост и работа с платформата, може да бъде използвана и посредством у-ва с малък дисплей, напр. телефони и таблети

ОСНОВНИ ФУНКЦИИ:
- Анализ на трафика в реално време посредством следните видове протоколи
- SFLOW
- HTTP
- FILE LOG
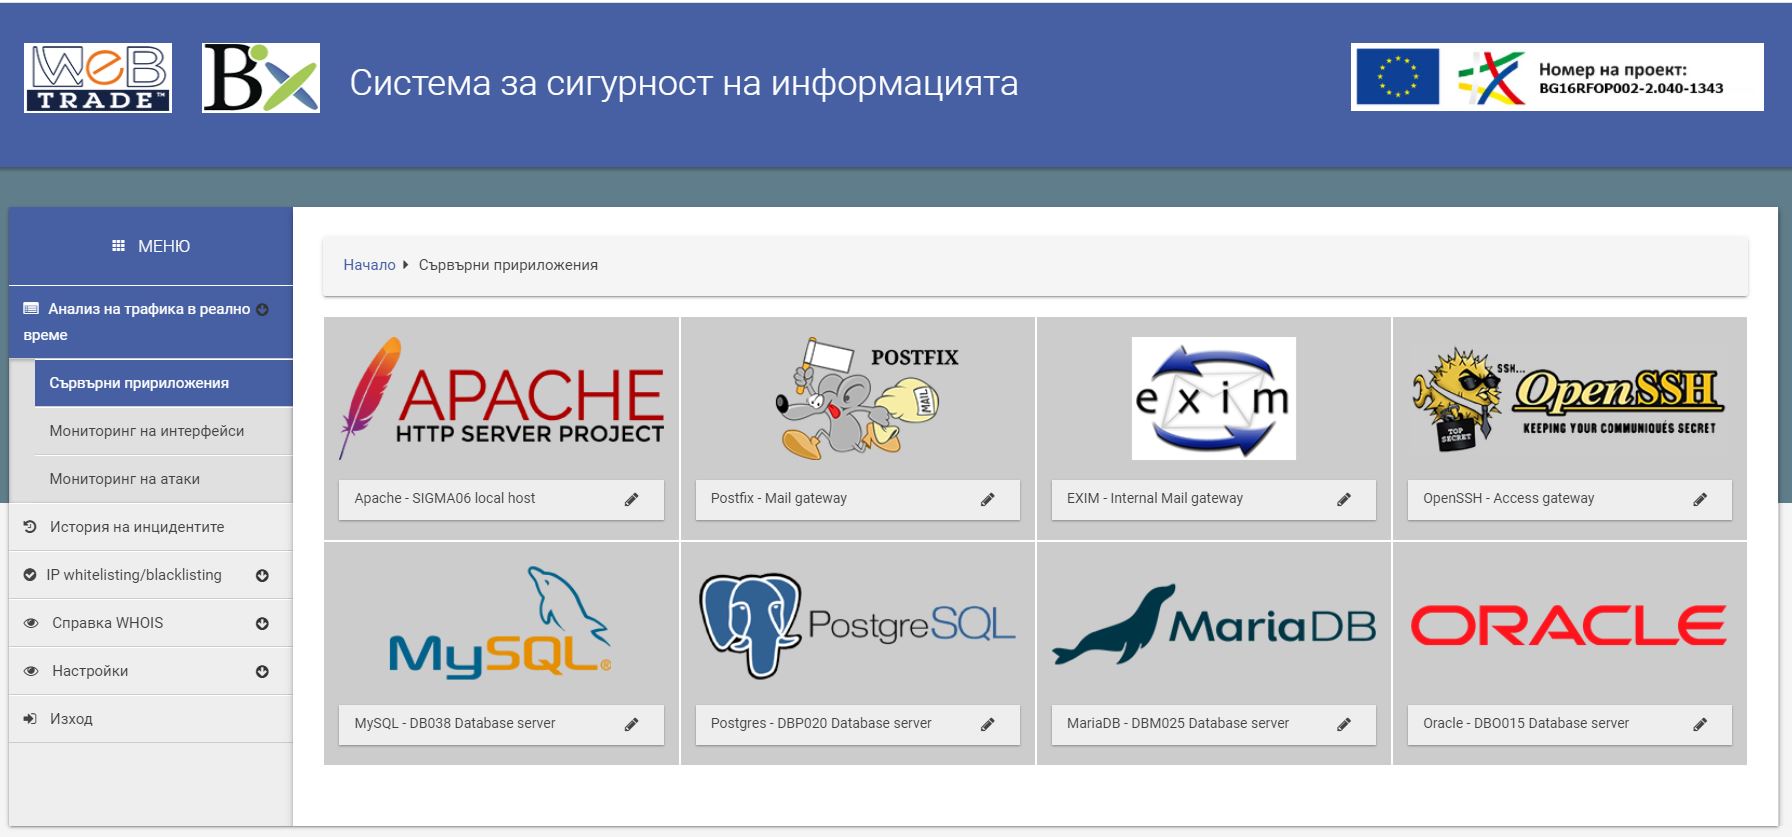
- Запис на информация от сървъри от следните сървърни приложения:
- Apache HTTPD
- Postfix
- Exim
- Open-sshd
- MySQL
- PostgreSQL
- MariaDB
- Oracle
- Блокиране и разрешаване на IP адреси посредством IP whitelist и IP blacklist списъци. Логове за промени по списъците отразяващи дата на действието, потребител и промяна на статуса
- Справки към WHOIS доставчици. Справките са на ниво домейн или IP адрес. Системата поддържа следните whois доставчици:
- WHOISXMLAPI.COM
- JSONWHOIS.IO
- JSONWHOISAPI.COM
- JSONWHOIS.COM
- IPINFO.IO
- Интерфейси за следене/мониторинг. Системата поддържа 8 бр.100GB/s интерфейси. Всеки интерфейс се отнася до определен IP адрес и вид протокол ( SFLOW, HTTP, FILE)
- Преглед на атаки: Визуализация на атаките с възможност за филтриране, като елементите на филтрите за атаки са 6 бр, изброени по-долу. Всяка атака е описана посредством следните параметри, които може да се филтрират:
- Дата и час на начало на атаката
- Дата и час на край на атаката
- Ниво
- Система
- Тип
- Статус
- Атаките може да се експортират e Microsoft Excel формат
- Канали за уведомяване в реално време: SMS и/или Jabber сървъри за едновременно оповестяване – 5 бр.; Възможност за получаване на съобщения в реално време от служители с инсталиран и настроен Jabber клиент.
- Преглед на инциденти: Визуализация на инцидентите с възможност за филтриране, като елементите на филтрите за инцидент са 5 бр. Всеки инцидент е описан посредством следните параметри, които може да се филтрират. Служителите регистрират инцидентите, като системата автоматично записва дата и час на регистрация, както и служител. Инцидентите може да се редактират:
- Дата и час на регистрация на инцидента
- Служител регистрирал инцидента
- Ниво на инцидента
- Продължителност
- Сървърно приложение
- Описание /не се филтрира/
- Инцидентите може да се експортират e Microsoft Excel формат
- Стандартно API за интеграция с други софтуерни приложения
18
СЕКТОРА
260+
ПРОЕКТА
12